Фишинг — это обман, при котором злоумышленник выдаёт себя за знакомого человека, компанию или сервис, чтобы получить данные и доступ. Вас могут просить ввести пароль, сообщить код, открыть файл или разрешить приложению читать почту. Поддельное сообщение бывает убедительным и приходит даже от знакомого аккаунта. Ниже разберём признаки обмана и действия после него. Для разбора адреса инструмент под текстом выделяет имя хоста: выберите режим «С поддоменами» и сопоставьте полное имя с ожидаемым.
Что такое фишинг и на чём держится обман?
Согласно определению NIST, фишинг связан с выманиванием чувствительной информации от имени доверенной организации или человека. Это разновидность социальной инженерии: злоумышленник воздействует на решение пользователя. Техническая часть может быть простой или сложной, но убедить человека действовать остаётся важной задачей.
Приманка подстраивается под привычную ситуацию. Письмо напоминает уведомление магазина, сообщение выглядит как просьба коллеги, звонящий представляется сотрудником знакомой организации. Дальше следует действие: войти, подтвердить, открыть, установить или заплатить.
На кону бывает не только пароль. Злоумышленнику могут понадобиться одноразовый код, реквизиты карты, документы, доступ приложения к почте или рабочий сеанс. Поэтому вопрос «Я никому не называл пароль, значит всё в порядке?» требует уточнения остальных действий.
Фишинг и вирус различаются. Фишинг описывает способ обмана, вредоносная программа относится к программному коду. В одной атаке они могут сочетаться: убедительное письмо предлагает открыть файл, а тот запускает заражение. В другой программе вообще не нужно запускаться: достаточно введённых данных.
💡 История понятия
Словарь Merriam-Webster относит первое известное ему употребление слова phishing к 1996 году. Это изменённое написание fishing, то есть «рыбалка»; начало ph- словарь предположительно связывает с phreaking. Дата словарной фиксации говорит об истории слова, а не о единственном дне изобретения всех подобных схем.
Источник: Merriam-Webster, статья phishing, раздел Word History.
Как устроен фишинговый сайт?
Фишинговый сайт — это страница, которая имитирует доверенный ресурс, чтобы добиться нужного мошеннику действия. Часто она показывает знакомую форму входа или оплаты. Введённые сведения получает посторонняя сторона, а пользователь считает, что общается с настоящим сервисом.
Путь к странице может начинаться с письма, сообщения, рекламы, QR-кода или результата поиска. Иногда ресурс выглядит как магазин с выгодной ценой, иногда как документ, который прислал коллега. Подделывать весь большой сайт для этого необязательно.
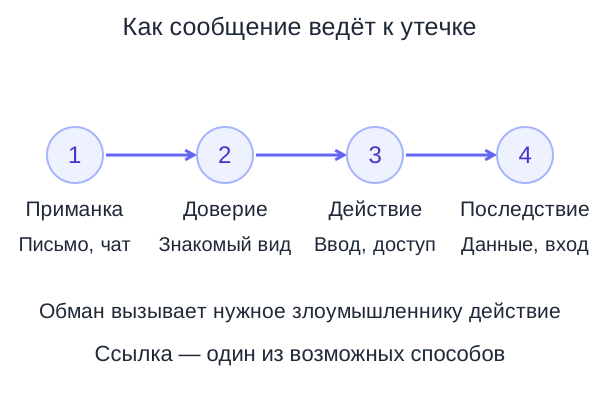
Сайт может повторять цвета, название и расположение кнопок настоящего сервиса. Эти элементы легко перенести в подделку. Поэтому совпадение внешнего вида говорит только о том, что страница похожа на знакомую.
Бывает и более тонкий вариант: злоумышленник приводит человека в настоящий интерфейс выдачи разрешений стороннему приложению. Здесь обман заключён в личности и назначении приложения. Пользователь разрешает чтение данных, думая, что открывает полезный документ или подключает знакомый инструмент.
Сообщение без ссылки тоже может быть частью атаки. В переписке просят прислать код, перезвонить по новому номеру или подтвердить неожиданный запрос входа. Для оценки опасности смотрите на требуемое действие и на того, кто получит его результат.
Признаки, на которых стоит остановиться
Роспотребнадзор среди признаков обмана называет срочность, запугивание, обещание выгоды, просьбы раскрыть сведения и установить неизвестную программу. Обычно признаки сочетаются. Один тревожный момент уже даёт повод остановить действие, пока ситуация не выяснена.
| Признак | Что пытаются сделать | Что заметить |
|---|---|---|
| «Немедленно, иначе доступ закроют» | Не дать времени подумать | Почему решение нельзя отложить хотя бы для проверки? |
| Неожиданная просьба войти | Получить сведения для доступа | Вы действительно начинали эту операцию? |
| Маленькая доплата за доставку | Добраться до платёжной формы | Совпадает ли операция с вашим заказом? |
| Просьба прислать код | Подтвердить чужую операцию | Для чего код выдан, согласно исходному сообщению? |
| Файл, программа или расширение | Добиться запуска кода | Зачем это нужно для заявленной задачи? |
Вы ждёте посылку, и сообщение о задержке доставки кажется особенно убедительным. Уже хочется нажать кнопку, чтобы заказ наконец приехал. Совпадение с ожиданием объясняет доверие, но происхождение просьбы от этого не становится известным.
Знакомый отправитель тоже способен обмануть ожидание. Его аккаунт могли захватить, отображаемое имя подделать, а прежнюю переписку использовать для убедительности. Особое внимание нужно к просьбам, которые меняют обычный порядок работы: другой счёт, новый файл, внезапный вход.
Ошибки в языке встречаются, но грамотный текст остаётся возможным. Так же и персональное обращение: имя, должность и сведения о заказе могут быть известны из других источников. Оценивайте содержание просьбы, а не только аккуратность письма.
В рабочем чате просят срочно посмотреть документ именно по проекту, над которым вы сейчас сидите. Просьба попадает в текущую задачу, и рука тянется открыть файл до чтения деталей. Такой момент удобен для атаки, даже когда у человека большой опыт работы.
Как прочитать адрес и понять роль HTTPS?
У адреса есть протокол, имя хоста, путь и дополнительные параметры; для разбора сайта сначала выделяют имя хоста, отделяя его от остальной строки. Слова в пути страницы и надпись на кнопке могут совпадать с названием известного сервиса, хотя хост относится к другому адресу.
Для примеров ниже взяты имена, зарезервированные IANA для документации. Они показывают устройство адреса; это не адреса мошенников. В имени login.example.org часть login расположена перед базовым именем example.org.
У example.org.login.example.net окончание другое: example.net. Сочетание example.org в начале не делает этот хост частью example.org. Для конкретных доменных зон границу регистрируемого имени определяют их правила; универсально отрезать последние два слова неправильно.
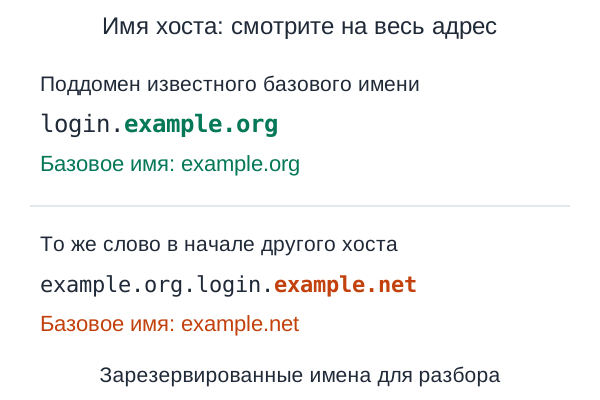
В инструменте выделения доменов выберите режим «С поддоменами». Он покажет полное имя хоста, чтобы отдельные части длинного адреса было легче сопоставить. Если анализируете текст сообщения, не переносите в сторонние проверки личные коды и параметры ссылок восстановления.
Открывать подозрительный адрес ради изучения не нужно. Проверьте нужную операцию в привычном приложении или через сохранённую закладку. Например, уведомление о доставке можно сопоставить со статусом заказа в личном кабинете.
HTTPS шифрует соединение с выбранным сайтом. Он не подтверждает добросовестность владельца. ФБР отдельно предупреждает о фишинговых страницах с сертификатами: злоумышленники используют доверие к защищённому соединению. В помощи Chrome тоже разделены безопасность соединения и проверка имени сайта.
Браузерное предупреждение об опасном ресурсе следует воспринимать всерьёз. Если предупреждения нет, это лишь отсутствие такого сигнала в данный момент. Новая страница могла ещё не попасть в защитные списки. Сложные буквы и международные имена тоже требуют внимательного сравнения, но кириллический домен сам по себе допустим.
Подробнее состав имени разобран в статье о том, что такое домен. Здесь важно видеть адрес целиком и связывать его с операцией, которую вы собираетесь выполнить.
Каналы связи и виды атак
Названия видов описывают разные признаки. Смишинг указывает на канал SMS, целевой фишинг на выбор адресата. Одна и та же атака может одновременно быть целевой и приходить текстовым сообщением, поэтому перечисление не образует строгие взаимоисключающие категории.
| Название | Что описывает | Как выглядит контакт |
|---|---|---|
| Почтовый фишинг | Письмо как способ доставки | Уведомление, счёт, приглашение к документу |
| Смишинг | SMS-сообщение | Доставка, блокировка, доплата |
| Вишинг | Голосовое общение | Звонок от якобы поддержки или организации |
| Целевой фишинг | Подготовку под выбранного адресата | Обращение с именем, должностью, текущей задачей |
| QR-фишинг | Ссылку в QR-коде | Наклейка, письмо, изображение с предложением сканировать |
| Фишинг согласия | Разрешение приложению работать с данными | Запрос доступа к почте, контактам или файлам |
Мессенджер используют и для массовой рассылки, и для личной просьбы, и для голосового сообщения, однако способ доставки не меняет цели обмана. Важны обстоятельства просьбы. Какое действие от вас ждут и кто получит его результат?
QR-код может содержать адрес страницы: в фишинговой схеме опасность связана с его назначением и последующим действием, например вводом пароля на подделке. Сканирование, открытие страницы, ввод данных и установка приложения происходят на разных этапах.
Распознаваемый голос и знакомая манера речи тоже не дают полной уверенности в личности собеседника. Для чувствительных действий в организации полезен заранее согласованный порядок проверки запросов. Его устанавливают до инцидента, чтобы в момент срочной просьбы не изобретать правила заново.
Что показывают сообщения самих организаций?
Ложное уведомление о блокировке. Роспотребнадзор описывает сообщения о подозрительном переводе или заблокированной карте. Человека побуждают перейти по ссылке либо позвонить по указанному номеру. В этой схеме тревога используется как повод получить конфиденциальные сведения.
Чужой QR-код на парковке. По информации Федеральной торговой комиссии США, мошенники размещали наклейки поверх настоящих кодов на парковочных аппаратах. Внешне код находится в ожидаемом месте, поэтому вызывает доверие. Этот случай показывает, что привычное физическое окружение тоже используют как часть приманки.
Разрешение облачному приложению. В документации Microsoft описан consent phishing: пользователя убеждают выдать разрешения вредоносному приложению. Запрос может показываться в интерфейсе настоящего провайдера. Результат зависит от выданных прав, например возможности работать с почтой и другими данными.
SMS сотрудникам Cloudflare. Как сообщает компания в собственном отчёте за 2022 год, трое сотрудников передали данные после убедительных сообщений. Дальнейший доступ остановили обязательные аппаратные ключи. Компания также отметила важность быстрого сообщения об ошибке и поддержки сотрудников.
Примеры показывают разные границы защиты. Уверенная речь и привычный вид убеждают человека, а правильно выбранная техническая проверка может остановить следующий этап. При этом успех защиты в конкретном инциденте относится к его условиям, а не ко всем возможным атакам.
Что делать, если вы уже перешли по ссылке?
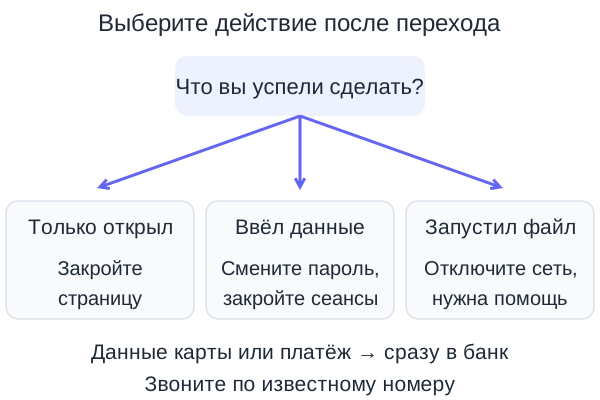
Сначала установите, что произошло после перехода. Открыли страницу и закрыли её? Ввели пароль? Подтвердили вход, предоставили доступ приложению или запустили файл? От ответа зависит порядок восстановления.
Открыли страницу, ничего не вводили
Закройте страницу и прекратите взаимодействие с отправителем. Не разрешайте уведомления, не устанавливайте предложенные расширения и не открывайте загруженные файлы. Посмотрите список загрузок: иногда файл сохраняется без отдельного заметного шага.
Один переход ещё не доказывает захват всех аккаунтов или заражение. При этом поведение страницы и состояние устройства имеют значение. Обновите браузер и систему, проверьте необычные загрузки и разрешения. Если появились признаки вмешательства, нужна проверка устройства.
Ввели пароль, код или подтвердили доступ
С доверенного устройства смените пароль затронутого аккаунта. Если такой же пароль использовался где-то ещё, задайте этим аккаунтам отдельные новые значения. Завершите посторонние и неизвестные сеансы через настройки безопасности сервиса.
Проверьте способы восстановления: резервную почту, номера и привязанные средства входа. В почтовом аккаунте посмотрите правила пересылки и другие неожиданные изменения. Для рабочего аккаунта сразу подключите ответственного за реагирование, чтобы он мог ограничить дальнейший доступ.
Если выдавали приложению разрешения, просмотрите список подключённых приложений и отзовите подозрительное согласие. Microsoft отдельно описывает отзыв прав, выданных пользователем. Разрешения, предоставленные администратором организации, может потребоваться менять с его помощью.
Запустили файл или установили программу
Отключите подозрительное устройство от сети и прекратите на нём чувствительные операции. Рабочее устройство передайте по принятому в организации порядку реагирования. Для личного устройства организуйте проверку защитными средствами или обратитесь к специалисту.
Пароли меняйте с другого доверенного устройства. Так вы уменьшите риск передать новые данные программе, которая могла остаться на заражённом. Сохраните сведения о полученном файле и времени запуска для разбора, не запуская его повторно.
Передали реквизиты карты или деньги
Немедленно свяжитесь с банком по номеру из приложения или с карты. Расскажите, какие сведения передали и какие операции произошли. Согласуйте блокировку карты и дальнейшие действия. В материалах Финкульта Банка России также предусмотрено обращение с заявлением в полицию.
Сохраните переписку, сведения о платеже и время события. Возможность возврата зависит от обстоятельств и применимого порядка. Обещание гарантированно вернуть деньги за дополнительную плату может стать следующей попыткой обмана.
Если проверяете подозрительное вложение, не загружайте документы с личными или рабочими секретами в публичный анализатор. Для такого материала нужен согласованный способ проверки. Другие варианты разобраны в статье про проверку на вирусы онлайн.
Постоянная защита аккаунтов
Один навык полезно поддержать несколькими независимыми мерами. Уникальный пароль ограничивает последствия его утечки, дополнительная проверка входа мешает использовать один украденный секрет. Обновления закрывают известные уязвимости программ, а понятный порядок реагирования помогает быстрее ограничить инцидент.
Включите многофакторную аутентификацию на важных аккаунтах. Одноразовый код тоже можно выманить, поэтому для некоторых атак он остаётся уязвимым. Согласно материалам CISA, FIDO/WebAuthn относится к устойчивым к фишингу способам проверки: подтверждение связано с правильным сервисом.
К таким средствам относятся подходящие аппаратные ключи и встроенные средства входа, использующие соответствующие стандарты. Наличие этой возможности зависит от сервиса и устройства. Дополнительно продумайте восстановление доступа при потере средства входа.
Подробнее хранение учётных данных разобрано в материале про надёжные пароли и менеджеры. Защита остаётся сильнее, когда её настройки соответствуют реальным способам входа и восстановления.
Хотите изучать защиту систем за пределами бытовой памятки — откройте раздел занятий по безопасности с нуля. Практика должна проходить на разрешённых заданиях и собственных стендах.
Как сообщить об ошибке и помочь разбору?
На рабочем устройстве действуйте по установленному порядку компании. Сообщите ответственному за безопасность или техническую поддержку, что именно открыли, ввели или разрешили. Быстрый точный рассказ полезнее попытки скрыть событие и самостоятельно удалить все следы.
В сообщении укажите время, канал связи, затронутый сервис и последовательность действий, исключив пароли, одноразовые коды и полные реквизиты карты. Само письмо или файл передавайте по согласованной процедуре, чтобы не распространять опасное вложение среди коллег.
После сохранения нужных сведений используйте встроенную жалобу на фишинг в почтовом сервисе. В помощи Gmail описана такая функция для подозрительных писем. Для рабочего ящика порядок пересылки и хранения образца сначала согласуют с ответственной службой.
Если организации нужно выстроить защиту рабочих данных и реагирование, следующий шаг можно начать с раздела корпоративных решений. При текущем инциденте первыми остаются ограничение доступа и обращение к ответственным.
Ошибки, которые усиливают риск
Ошибка 1: считать грамотный текст доказательством подлинности
Почему так нельзя: убедительное сообщение может быть написано без ошибок и содержать известные сведения о получателе.
Как не ошибиться: оценивайте требуемое действие, адрес и соответствие обычному порядку работы.
Ошибка 2: отправлять секрет в ответ на сообщение
Почему так нельзя: код может подтверждать вход, платёж или изменение доступа, о котором вы не просили.
Как не ошибиться: читайте назначение кода и используйте его только в той операции, которую начали сами.
Ошибка 3: проверять подозрение повторным запуском
Почему так нельзя: открытие файла ещё раз способно повторить вредоносное действие.
Как не ошибиться: сохраняйте сведения о событии и передавайте материал на согласованную проверку.
Ошибка 4: доверять любому старому домену
Почему так нельзя: возраст адреса описывает историю регистрации; атакующий может использовать и захваченный существующий ресурс.
Как не ошибиться: рассматривайте технические признаки вместе с происхождением просьбы и действием, которое она требует.
Вывод
Фишинг использует доверие, чтобы получить данные, деньги или доступ через действия пользователя. Важны и текст просьбы, и адрес, и выданные разрешения. Если действие уже совершено, выясните его точный результат и переходите к нужной ветке восстановления: аккаунт, устройство или банковская операция.
Для разбора длинного адреса выделите имя хоста в режиме «С поддоменами». Инструмент ниже поможет увидеть его целиком и сопоставить части имени, не заходя на анализируемую страницу.